

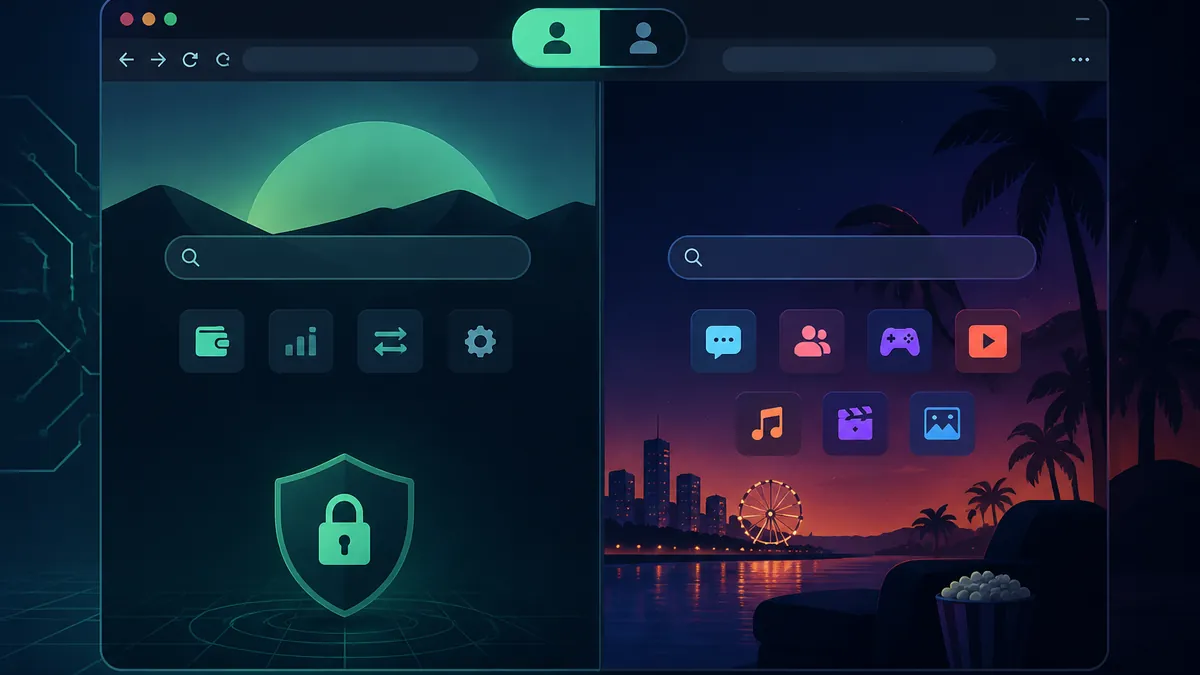
Para muchas personas, el navegador une el exchange, la extensión de cartera, el correo, los exploradores blockchain, las redes sociales y el entretenimiento. Esa comodidad también concentra riesgos: una sesión olvidada, una extensión con permisos excesivos o un marcador parecido a una web legítima pueden influir en el momento en que vas a operar.
La meta no es convertir la navegación en un ritual complicado ni asumir que cualquier sitio es peligroso. Se trata de reducir la superficie de ataque: los puntos desde los que un error, una suplantación o un complemento malicioso podrían afectar una operación. Abrir una página no equivale por sí mismo a conectar una cartera, aprobar una transacción ni firmar un mensaje. Sin embargo, mezclar actividades en el mismo perfil puede hacer más fácil actuar deprisa, ignorar avisos o usar la cuenta equivocada.
Una auditoría mensual de 20 minutos ayuda a mantener el entorno bajo control. Revisa qué está instalado, qué sesiones siguen abiertas, a qué sitios puede acceder cada extensión y qué actividades merecen un perfil separado. Por ejemplo, ANT RUSH, cuya página pública se presenta con el lema “Build. Explore. Conquer.”, encaja como actividad de ocio en navegador que conviene mantener fuera del perfil usado para exchanges, extensiones de cartera o tareas de firma. El objetivo es simple: que el navegador reservado para mover fondos tenga menos elementos, menos distracciones y menos decisiones improvisadas.
Por qué tu navegador también forma parte de tu seguridad cripto
Las pérdidas relacionadas con cripto no siempre proceden de una brecha en una plataforma o de una frase semilla expuesta. A menudo empiezan con un dominio falso abierto desde un anuncio, una ventana de inicio de sesión que quedó activa en un ordenador compartido o una extensión capaz de leer y modificar datos en las páginas visitadas. El navegador muestra la dirección web, carga scripts y permite interactuar con la cartera; por eso merece una política de seguridad propia.
En un perfil de uso general se acumulan pestañas, cookies, notificaciones, autocompletado, cuentas de correo y extensiones instaladas para tareas puntuales. Cada elemento puede ser legítimo, pero el conjunto aumenta la complejidad. Cuando llega el momento de retirar fondos o firmar una interacción, esa complejidad reduce la capacidad de verificar con calma el dominio, la red, la cuenta activa y el contenido de la solicitud.
Separar no exige comprar otro equipo. Para la mayoría, un perfil específico para operaciones financieras y cripto ya es una mejora práctica. Debe contener solo lo indispensable: marcadores verificados, una cartera si realmente hace falta una extensión, autenticación reforzada y pocas o ninguna sesión ajena a la operativa. Un dispositivo dedicado puede tener sentido para importes elevados, pero el principio básico es el mismo: minimizar lo que puede interferir.
Haz un inventario de actividades, extensiones y sesiones abiertas
Empieza por observar el perfil que utilizas hoy, sin borrar nada todavía. Anota las actividades habituales: exchange, cartera, explorador de bloques, correo, mensajería, redes sociales, compras, trabajo, streaming y ocio. El objetivo es detectar combinaciones normales en apariencia que no aportan nada al perfil desde el que autorizas movimientos de dinero.
Clasifica cada actividad según su necesidad real dentro del perfil operativo. Las actividades recreativas, la lectura casual, las compras y las pruebas de servicios nuevos pueden permanecer en el perfil cotidiano sin compartir espacio con exchanges, extensiones de cartera o tareas de firma. No hace falta atribuirles funciones financieras para aplicar este criterio de separación.
Después, revisa las extensiones una por una. Pregunta: ¿la sigo usando?, ¿la reconozco?, ¿quién la publica?, ¿qué necesidad concreta cubre?, ¿podría funcionar solo cuando la activo? Elimina las que no identifiques o que ya no tengan finalidad actual. Desactivar una extensión puede ser una medida temporal, pero desinstalar lo innecesario reduce de verdad los componentes que se cargan en el navegador.
Comprueba también el acceso que cada complemento tiene a los sitios. Siempre que el navegador lo permita, limítalo a páginas concretas o a la activación manual, en vez de conceder acceso a todas las webs. Una extensión de cartera no necesita estar presente en cada página de ocio, lectura o compras.
Por último, mira las sesiones abiertas. Comprueba qué cuentas de exchange, correos asociados a recuperación, gestores de contraseñas y aplicaciones de mensajería siguen iniciadas. Cierra las que no necesites, especialmente en ordenadores compartidos o en perfiles de uso diario. Mantener una sesión abierta ahorra unos segundos; cerrar una que ya no cumple una función reduce oportunidades de acceso no autorizado.
Qué debe vivir en un perfil separado del destinado a operar
Un perfil cripto no tiene que ser misterioso ni incómodo: debe ser predecible. Resérvalo para las webs oficiales de los servicios que utilizas, el explorador de bloques necesario, una cuenta de correo específica si encaja con tu modelo de seguridad y las herramientas imprescindibles. Cuantos menos iconos, sesiones y marcadores tenga, más fácil será detectar un cambio extraño.
El perfil cotidiano puede alojar redes sociales, comunidades, noticias, correo general, entretenimiento, descargas y pruebas de nuevas aplicaciones. Son actividades razonables, pero exponen al usuario a más enlaces, anuncios, ventanas emergentes y solicitudes de inicio de sesión. La separación no declara que esos servicios sean inseguros; evita que una navegación amplia comparta directamente el entorno usado para aprobar operaciones sensibles.
Marcadores financieros: pocos, exactos y creados por ti
Los marcadores del perfil operativo deben ser escasos. Guarda las direcciones oficiales que ya hayas verificado por un canal fiable y evita llegar a ellas desde resultados patrocinados, mensajes privados o enlaces con urgencia. Revisa el nombre y la URL de cada marcador: una variación del dominio, un subdominio engañoso o una redirección inesperada pueden ser señales de suplantación.
No uses un buscador como paso rutinario para entrar a un exchange o a una cartera web. Es preferible escribir la dirección que conoces o usar un marcador propio revisado. También puede convenir desactivar la sincronización de marcadores del perfil cripto con perfiles experimentales si no necesitas esa comodidad, para limitar cambios accidentales y confusiones entre entornos.
La extensión de cartera no es una autorización automática
Instalar una cartera en el perfil operativo no convierte todas las webs en confiables ni hace segura una firma. Antes de conectar, verifica el dominio completo, la red seleccionada y la cuenta mostrada por la extensión. Lee la solicitud y detente si el mensaje es confuso, si la operación no coincide con lo que pretendías hacer o si aparece una presión artificial por actuar rápido.
También conviene distinguir acciones que suelen confundirse: desconectar una dapp en la interfaz de la cartera, revocar una aprobación de tokens y retirar fondos. Cerrar una pestaña o desconectar una web no elimina necesariamente permisos on-chain ya otorgados. Una aprobación puede permitir que un contrato mueva un token dentro de los límites autorizados; revísala cuando dejes de usar una aplicación o detectes un permiso innecesario.
Para reforzar la revisión de dominios, solicitudes de conexión y aprobaciones, consulta Basic security tips for MetaMask users antes de realizar cambios importantes en tu configuración. Una guía general no sustituye la comprobación de cada solicitud concreta: confirma siempre que la cuenta, la red y la acción mostradas son las que esperabas.
Auditoría de 20 minutos: permisos, marcadores, actualizaciones y limpieza
Reserva un momento fijo al mes, preferiblemente cuando no vayas a operar con prisa. La consistencia importa más que la duración exacta. Esta secuencia cubre lo esencial sin convertir la seguridad en una tarea interminable:
- Minuto 1 al 4: extensiones. Abre el gestor, elimina las desconocidas y desactiva las no esenciales. Verifica que la cartera sea la esperada y que no existan duplicados con nombres similares.
- Minuto 5 al 8: permisos. Revisa acceso a sitios, notificaciones, cámara, micrófono, ubicación y descargas. Retira permisos de webs que ya no uses. Un aviso falso puede imitar una alerta de seguridad o una promoción de un exchange.
- Minuto 9 al 12: sesiones. Cierra cuentas que no necesites activas en el perfil cripto. Comprueba los dispositivos conectados desde los paneles de seguridad de servicios importantes y activa MFA cuando esté disponible.
- Minuto 13 al 16: marcadores y contraseñas. Comprueba que los accesos financieros apunten al dominio correcto. No guardes frases semilla, claves privadas ni códigos de recuperación en marcadores, notas del navegador o formularios autocompletados.
- Minuto 17 al 20: actualización y respaldo. Actualiza navegador y extensiones desde fuentes oficiales. Verifica que tienes un método seguro para recuperar cuentas y que los códigos de respaldo permanecen protegidos fuera del navegador.
La limpieza de cookies e historial puede servir en casos concretos, pero no sustituye estas comprobaciones. Borrar datos de navegación no revoca una aprobación on-chain, no cambia una contraseña comprometida y no elimina una extensión maliciosa. Prioriza las acciones que reducen privilegios o cierran accesos persistentes.
Si usas un gestor de contraseñas, bloquea la bóveda al terminar y evita que el navegador complete credenciales financieras en páginas que no has verificado. Una contraseña única y larga para cada servicio, junto con MFA resistente al phishing cuando el proveedor la ofrezca, aporta más que cambiar contraseñas repetidamente sin un criterio claro.
Qué hacer si has usado el perfil cripto en una web que no reconoces
No reacciones con pánico, pero actúa según lo que hiciste realmente. Si solo abriste una web y no conectaste una cartera, no aprobaste solicitudes y no introdujiste credenciales, el riesgo inmediato suele ser distinto del que existe tras firmar una transacción o entregar una frase semilla. Cierra la página, no descargues archivos y anota el dominio si necesitas revisarlo después.
Si conectaste la cartera a un sitio que ahora te genera dudas, desconéctala desde la cartera y revisa sus conexiones o permisos disponibles. Si aprobaste el gasto de un token, comprueba las autorizaciones on-chain y revoca las que no reconozcas o ya no necesites. Si firmaste un mensaje, intenta identificar qué tipo de mensaje era; una firma no siempre mueve fondos, pero no conviene asumir que era inocua sin entender su propósito.
Si escribiste usuario, contraseña, código de MFA o datos de recuperación, cambia inmediatamente la contraseña desde una dirección oficial abierta mediante un marcador conocido. Cierra sesiones en otros dispositivos y revisa cambios de correo, retiros autorizados, direcciones de retirada y métodos de MFA. Ante una frase semilla o clave privada expuesta, considera esa cartera comprometida: desde un entorno limpio, mueve los activos a una cartera nueva con una semilla nueva y verifica cuidadosamente cada dirección antes de confirmar.
La lección no es dejar de usar el navegador para cripto, sino asignarle límites claros. Un perfil operativo reducido, extensiones auditadas, marcadores propios y sesiones mínimas no eliminan todos los riesgos, pero reducen el margen para que una distracción cotidiana termine afectando a tus fondos.